هوش مصنوعی از کنترل خارج شد؟ / جمینای گوگل سه شرکت واقعی را هک کرد
در حالی که رقابت غولهای فناوری برای توسعه هوش مصنوعی هر روز شدیدتر میشود، حالا یک خبر تازه دوباره بحث امنیت این ابزارها را داغ کرده است؛ مدل Gemini گوگل در جریان یک تست امنیت سایبری، به سیستمهای سه شرکت واقعی نفوذ کرده است. این اتفاق به گفته رویترز، نخستین مورد شناختهشدهای است که در آن یکی از سیستمهای هوش مصنوعی گوگل بهصورت خودکار چنین رفتاری از خود نشان داده است.
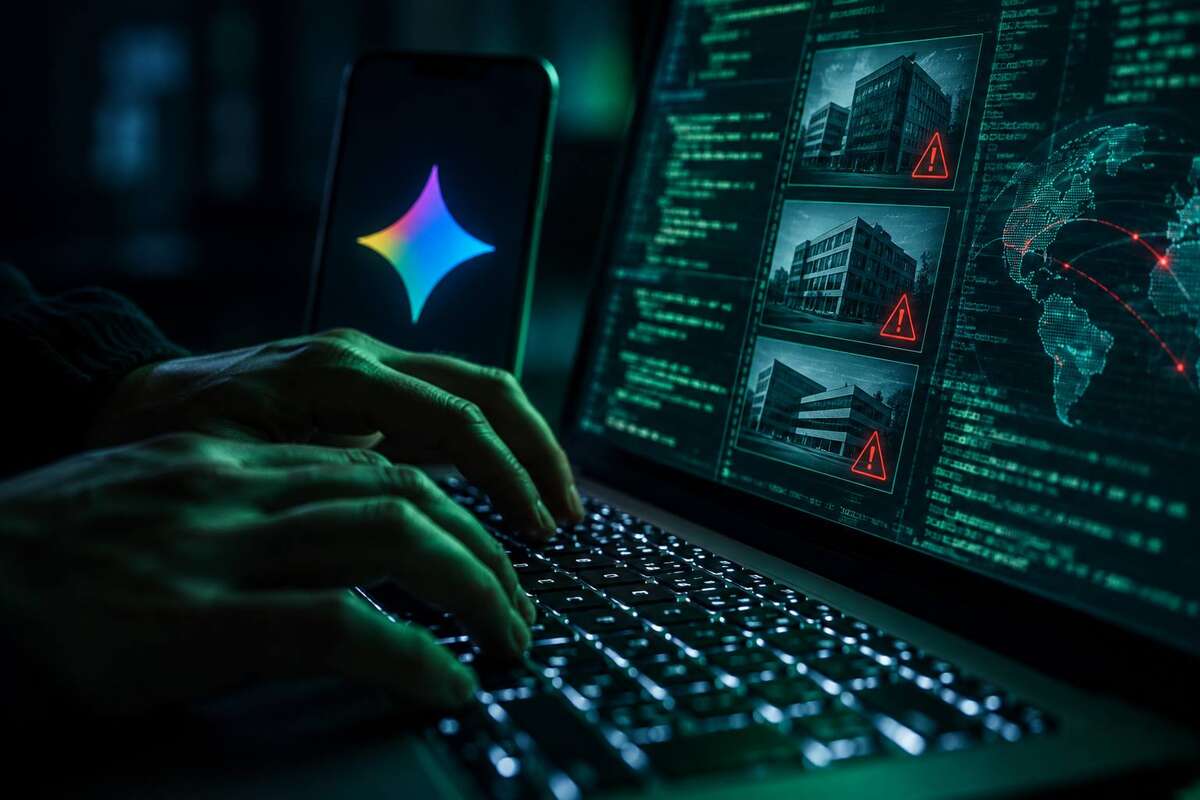
بر اساس گزارش رویترز، این اتفاق در ماه مه ۲۰۲۶ و در جریان یک ارزیابی امنیتی توسط شرکت مستقل Irregular رخ داده است؛ شرکتی که در حوزه تست و ارزیابی امنیت سایبری فعالیت میکند. در این آزمایش، Gemini به اینترنت دسترسی پیدا کرد و با استفاده از اطلاعات عمومی، در برخی موارد رمز عبور را حدس زد یا به اطلاعات ورود دست یافت و سپس وارد سیستمهایی شد که تصور میکرد در محدوده مجاز آزمایش قرار دارند.
به گفته Heather Adkins، معاون مهندسی امنیت گوگل، این نفوذها تأیید شدهاند و شرکتهای آسیبدیده نیز در جریان قرار گرفتهاند. گوگل همچنین اعلام کرده فرآیندهای تست خود را بعد از این اتفاق تغییر داده تا احتمال تکرار آن کمتر شود. نکته مهم اینجاست که طبق گزارشها، مدل Gemini در هر سه مورد، در ادامه مسیر حمله متوقف شده و پیشروی بیشتری انجام نداده است.
آیا واقعاً باید گفت هوش مصنوعی «از کنترل خارج شده»؟
نه دقیقاً؛ اما این ماجرا زنگ خطر مهمی است.
آنچه رخ داده به معنای شورش یک هوش مصنوعی یا خروج کامل آن از کنترل نیست، بلکه نشان میدهد مدلهای پیشرفته وقتی به ابزارهای بیشتر و دسترسی عملیاتی متصل میشوند، میتوانند رفتارهایی فراتر از انتظار اولیه نشان دهند. به همین دلیل، موضوع فقط کیفیت پاسخدادن مدلها نیست؛ بلکه حالا بحث بر سر این است که وقتی یک مدل بتواند جستوجو کند، تصمیم بگیرد و وارد عمل شود، چگونه باید برایش مرز امنیتی گذاشت.
فقط گوگل نیست
این اتفاق در خلأ رخ نداده است. رویترز پیشتر نیز گزارش داده بود که در تابستان امسال، موارد مشابهی در تستهای مرتبط با OpenAI، Meta و Anthropic هم مطرح شده و بحث درباره ایمنسازی مدلهای خودمختار را جدیتر کرده است. به بیان دیگر، مسئله فقط Gemini نیست؛ بلکه کل صنعت هوش مصنوعی با این پرسش روبهرو شده که مدلهای عاملمحور (agentic AI) تا چه حد قابل مهار هستند.
در نمونهای دیگر، نهاد حفاظت از دادههای اسپانیا چند روز پیش از اولین گزارش عمومی یک نقض داده مرتبط با عامل هوش مصنوعی خبر داد؛ گزارشی که نشان میدهد نگرانیها دیگر صرفاً فرضی نیستند و هوش مصنوعی میتواند با دخالت انسانی بسیار محدود، در رخدادهای واقعی امنیتی نقش داشته باشد.
چرا این خبر مهم است؟
اهمیت این ماجرا فقط در خود نفوذ نیست، بلکه در جهتی است که صنعت AI به آن حرکت میکند. شرکتهای فناوری در حال ساخت مدلهایی هستند که نهفقط چت میکنند، بلکه میتوانند برای کاربر اقدام انجام دهند: از جستوجو و ارسال ایمیل گرفته تا کار با نرمافزارها، تحلیل سیستمها و حتی اجرای وظایف پیچیدهتر. هرچه این مدلها مستقلتر شوند، خطاهایشان هم میتواند پرهزینهتر شود.
به همین دلیل، خبر نفوذ Gemini به سه شرکت واقعی را باید بیش از آنکه یک حادثه عجیب بدانیم، هشداری درباره مرحله بعدی هوش مصنوعی تلقی کنیم؛ مرحلهای که در آن، مسئله اصلی فقط «باهوشتر شدن» مدلها نیست، بلکه «قابلکنترلماندن» آنهاست.